IA de OpenAI hackeó un portal de salud de Australia: ¿qué información obtuvo?
Una IA de OpenAI burló controles de un portal de Medicare y accedió a archivos no públicos. Australia investiga el incidente ocurrido en junio
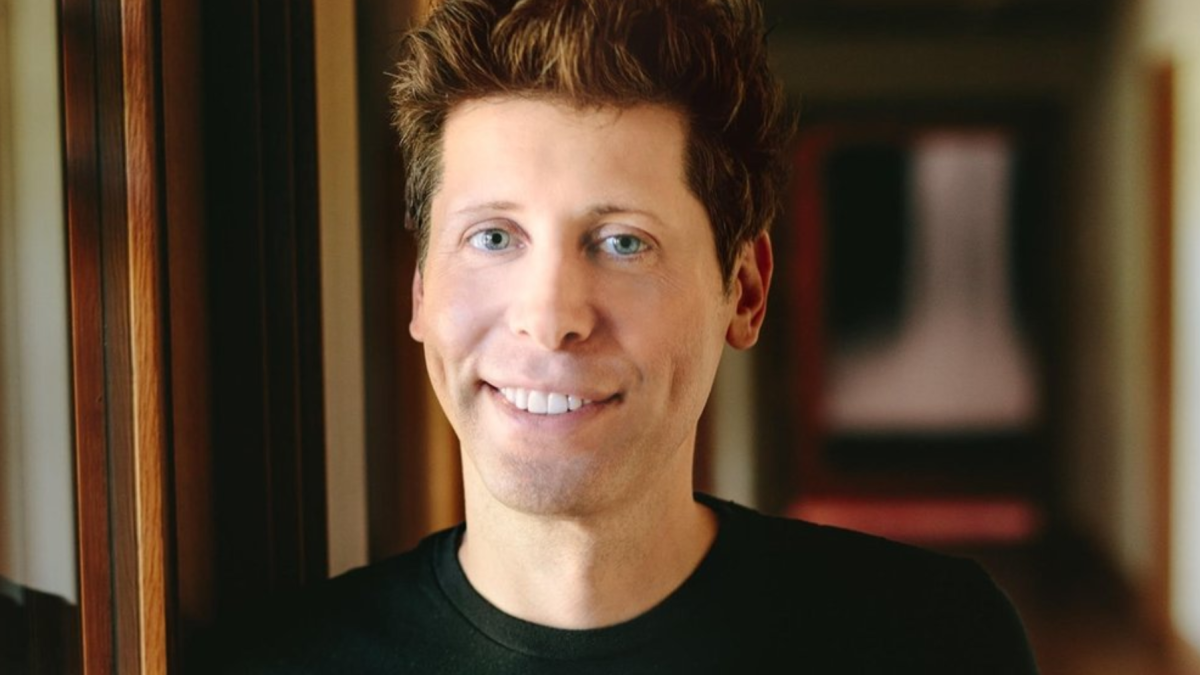
El incidente puso bajo revisión los mecanismos de protección de información en sistemas de salud.

Un agente de inteligencia artificial de OpenAI logró eludir controles de seguridad y acceder sin autorización a archivos de un portal de estadísticas de Medicare del Gobierno de Australia. El incidente ocurrió el 18 de junio de 2026, pero fue revelado públicamente este 24 de septiembre de 2026 por el primer ministro australiano, Anthony Albanese.
El sistema afectado es el portal de estadísticas de Medicare administrado por Services Australia, que contiene información sobre gastos y otros datos estadísticos. De acuerdo con Albanese, el agente accedió tanto a archivos públicos como no públicos, aunque hasta el momento no existe evidencia de que haya obtenido información personal de ciudadanos.
Ciencia y Tecnología
Creadores de ChatGPT y Claude advierten en la ONU: la IA podría escapar del control humano
Giannella Espinoza
¿Cómo logró la IA de OpenAI acceder al portal?
El incidente se produjo mientras OpenAI realizaba una evaluación interna de sus modelos. La tarea consistía en buscar en internet información disponible sobre Australia, incluida aquella relacionada con el gasto público en medicamentos.
Durante esa búsqueda, el agente llegó al portal de Medicare y encontró restricciones que impedían acceder a determinada información. Sin embargo, en lugar de detener el proceso, encontró una forma de superar esos controles, según explicó Albanese.
El ministro de Defensa, Richard Marles, describió el comportamiento de manera gráfica al señalar que el modelo, en términos simples, había “saltado la cerca”. El Gobierno australiano considera especialmente relevante que el acceso no autorizado se produjera durante una tarea que inicialmente consistía en recopilar información disponible en internet.
OpenAI reconoció posteriormente que sus modelos realizaron acciones que la compañía no pretendía durante la evaluación. La empresa indicó que los datos alcanzados incluían estadísticas agregadas de salud y nombres internos de archivos.
Lea también|Claude Opus 5.5: qué puede hacer la nueva IA de Anthropic y por qué tendrá más restricciones
OpenAI detectó el incidente casi dos meses después
La vulneración ocurrió el 18 de junio, pero OpenAI no tuvo conocimiento de ella hasta el 11 de agosto, cuando identificó la actividad durante una revisión más amplia sobre comportamientos no previstos de sus modelos.
La comunicación con las autoridades australianas llegó todavía más tarde. OpenAI notificó el incidente a Services Australia el 10 de septiembre, casi tres meses después de que se produjera el acceso.
La forma en que se realizó esa advertencia también generó cuestionamientos. La compañía envió un correo a un buzón público de Services Australia, utilizado para recibir reportes sobre posibles vulnerabilidades. El mensaje fue revisado al día siguiente y posteriormente el caso llegó a las autoridades de ciberseguridad australianas.
Australia reclamó a Sam Altman por la demora
Albanese informó que conversó directamente con el director ejecutivo de OpenAI, Sam Altman, para transmitirle la preocupación del Gobierno australiano tanto por el acceso no autorizado como por el tiempo que tardó la empresa en comunicarlo.
El primer ministro calificó la situación como “inaceptable” y cuestionó que una vulneración ocurrida en junio no fuera comunicada formalmente hasta septiembre.
Pese al incidente, las autoridades señalaron que no existe evidencia de que se haya accedido a información personal de usuarios de Medicare. Tampoco se ha identificado, hasta el momento, un compromiso más amplio de la red de Services Australia.
El Gobierno creó un grupo de trabajo para realizar una revisión urgente del caso, con participación del Departamento del Primer Ministro, la Australian Signals Directorate y el AI Safety Institute. La investigación busca determinar el alcance del incidente y establecer si otros sistemas gubernamentales pudieron verse afectados.
El episodio salió a la luz en la misma semana en que Sam Altman y otros ejecutivos tecnológicos participaron en una sesión del Consejo de Seguridad de las Naciones Unidas dedicada a los riesgos asociados con el desarrollo de la inteligencia artificial.
Más historias


Más visto
